5 लाख फर्जी ईमेल, पाकिस्तान से कनेक्शन, क्रिप्टो में पेमेंट! UP ATS ने बम धमकी के मास्टरमाइंड अंकित शंखवार को दबोचा
योगी सरकार में साइबर नेटवर्क पर सुरक्षा एजेंसियों की पैनी नजर यूपी है. इसी कड़ी में UP ATS ने अंकित शंखवार को फर्जी बम धमकी मामले में गिरफ्तार किया है. वो पाकिस्तान-बांग्लादेश समेत अन्य देशों में बैठे लोगों को फेक ई-मेल आईडी बेचता था और क्रिप्टो में पेमेंट लेता था.
Follow Us:
योगी सरकार में उत्तर प्रदेश में सुरक्षा व्यवस्था को मजबूत बनाने और देशविरोधी गतिविधियों पर अंकुश लगाने के लिए यूपी एटीएस लगातार सक्रिय है. इसी क्रम में यूपी एटीएस ने फर्जी ई-मेल आईडी बनाकर उन्हें देश के बाहर बैठे लोगों को बेचने और धमकी भरे ई-मेल भेजने के मामले में कानपुर नगर से 24 वर्षीय अंकित शंखवार को गिरफ्तार किया गया है. जांच में सामने आया है कि इन ई-मेल आईडी का इस्तेमाल नोएडा, दिल्ली-एनसीआर, गुरुग्राम और मुंबई में स्कूलों व महत्वपूर्ण प्रतिष्ठानों को बम से उड़ाने की धमकी देने के लिए किया गया था.
इस मामले में सिंगर दिलजीत दोसांझ के दिल्ली-एनसीआर में प्रस्तावित शो को बम धमाके से निशाना बनाने की धमकी भी शामिल है. साथ ही एक बॉलीवुड अभिनेता के घर पर भी बम धमाका करने की धमकी दी गई थी. आरोपी पाकिस्तान, बांग्लादेश और अन्य देशों में बैठे लोगों को फर्जी ई-मेल आईडी बेचता था और इसके बदले क्रिप्टोकरेंसी में भुगतान लेता था. एटीएस ने आरोपी के पास से मोबाइल फोन और लैपटॉप बरामद किया है. लैपटॉप में करीब 5 लाख ई-मेल आईडी मिली हैं.
पाकिस्तान और विदेशों में बैठे लोगों से जुड़ाव की जांच
यूपी एटीएस के मुताबिक आरोपी वर्ष 2021 से फर्जी ई-मेल आईडी बनाने का काम कर रहा था. वह वाई-फाई और प्रॉक्सी नेटवर्क का इस्तेमाल कर अपनी पहचान छिपाता था. इन आईडी को सोशल मीडिया के फेसबुक से जुड़े ग्रुप्स के जरिए बेच रहा था. पूछताछ में पाकिस्तान, बांग्लादेश, तुर्किये, मिस्र और अन्य देशों के लोगों व समूहों से संपर्क भी सामने आया है. आरोपी के मोबाइल में अलग-अलग देशों के नंबरों से व्हाट्सऐप नंबर और बड़ी मात्रा में यूएसडीटी क्रिप्टोकरेंसी लेन-देन से जुड़ी जानकारी भी मिली है. एटीएस के मुताबिक, आरोपी ने बांग्लादेशी नागरिक अलामीन इस्लाम को फर्जी ई-मेल आईडी उपलब्ध कराई थी. इसके बदले उसे 6 हजार यूएसडीटी भुगतान किए गए. जांच एजेंसी अब इस नेटवर्क से जुड़े अन्य लोगों की भूमिका का पता लगाने में जुटी है.
स्कूलों और दिलजीत दोसांझ के शो को धमकी
जिस ई-मेल आईडी से नोएडा, दिल्ली और गुरुग्राम के स्कूलों को धमकी भरे संदेश भेजे गए, वह आरोपी के लैपटॉप और मोबाइल में मिली फर्जी आईडी में शामिल थी. इन ईमेल में खालिस्तान नेशनल आर्मी और बब्बर खालसा का नाम लेकर धमकियां दी गई थीं. पंजाबी गायक दिलजीत दोसांझ के दिल्ली-एनसीआर में प्रस्तावित कार्यक्रम और एक प्रसिद्ध बॉलीवुड अभिनेता के घर को भी निशाना बनाने की धमकी भी शामिल है.
इसके अतिरिक्त, 23 अक्टूबर 2026 को मुंबई में मेयर कार्यालय को बम विस्फोट की धमकी भेजने के मामले में इस्तेमाल हुई एक अन्य ई-मेल आईडी भी आरोपी के पास मिली. एटीएस के मुताबिक, 12 अक्टूबर को नोएडा के स्कूलों और अन्य स्थानों पर भेजे गए धमकी भरे ई-मेल से संबंधित आईडी भी जांच में सामने आई है.
करीब 5 लाख ई-मेल आईडी मिलने से बढ़ा जांच का दायरा
गिरफ्तारी के दौरान बरामद लैपटॉप की एक्सेल फाइलों में करीब 5 लाख ई-मेल आईडी मिली हैं. इन आईडी के साथ पासवर्ड, रिकवरी ई-मेल और टू-फैक्टर ऑथेंटिकेशन से जुड़ी जानकारी भी दर्ज थीं.
क्रिप्टोकरेंसी से भुगतान, नेटवर्क के अन्य सदस्यों की तलाश
यह भी पढ़ें
एटीएस की जांच में सामने आया कि आरोपी फर्जी ई-मेल आईडी उपलब्ध कराने के बदले बाइनेंस क्रिप्टो वॉलेट के जरिए भुगतान लेता था. बांग्लादेशी नागरिक अलामीन इस्लाम के साथ व्हाट्सएप पर संपर्क और भुगतान से जुड़े साक्ष्य भी मिले हैं. इस संबंध में लखनऊ एटीएस थाने में संबंधित धाराओं में मुकदमा दर्ज किया है. आरोपी को न्यायालय के समक्ष प्रस्तुत कर पुलिस कस्टडी रिमांड मांगने की प्रक्रिया चल रही है, ताकि साजिश से जुड़े अन्य लोगों तक पहुंचा जा सके.
-
 छत्तीसगढ़30 Oct, 202612:44 PMकेंद्रीय मंत्री शिवराज सिंह चौहान की मां का निधन, छत्तीसगढ़ के CM विष्णु देव साय ने जताया शोक, कही भावुक बात
केंद्रीय कृषि मंत्री शिवराज सिंह चौहान की माताजी काशीबाई का शुक्रवार सुबह भोपाल एम्स में निधन हो गया. शिवराज सिंह चौहान ने एक्स पर पोस्ट कर इसकी जानकारी दी. उनके निधन पर बीजेपी नेताओं समेत छत्तीसगढ़ के मुख्यमंत्री विष्णु देव साय ने भी शोक व्यक्त किया.
-
 बिहार30 Oct, 202612:04 PMदुलारचंद हत्याकांड: फिर जेल जाएंगे मोकामा विधायक अनंत सिंह, सुप्रीम कोर्ट ने दिए सरेंडर के आदेश
बिहार विधानसभा चुनाव के दौरान जन सुराज के नेता दुलारचंद यादव की हत्या कर दी गई थी. इस मामले में सुप्रीम कोर्ट ने एक दिसंबर तक अनंत सिंह को सरेंडर करने का आदेश दिया था.
-
 उत्तर प्रदेश30 Oct, 202611:50 AMरात में जगमगाते बाजार और नाइट शिफ्ट में काम करती महिलाएं... CM योगी ने बताया 2017 के बाद कितना बदला यूपी
सीएम योगी आदित्यनाथ ने एक्स पर पोस्ट कर कहा कि 2017 से पहले असुरक्षा के कारण शाम होते ही बाजारों में गतिविधियां सीमित हो जाती थीं. उन्होंने रात में जगमगाते बाजारों और नाइट शिफ्ट में काम करती महिलाओं को व्यापारी के विश्वास और सामाजिक प्रगति का प्रतीक बताया.
-
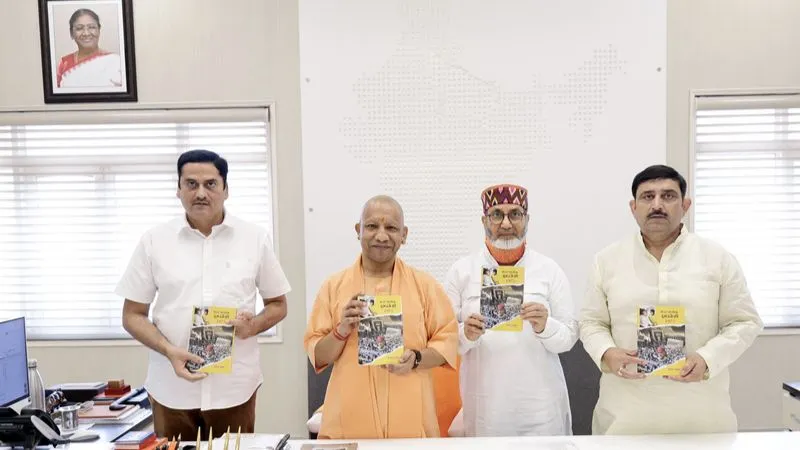 उत्तर प्रदेश30 Oct, 202610:56 AMCM योगी ने किया 'भारत आंतरिक इमरजेंसी 1975' पुस्तक का विमोचन, आपातकाल के संघर्षों को किया याद
सीएम योगी आदित्यनाथ ने पूर्व मंत्री एवं बीजेपी नेता शतरुद्र प्रकाश की पुस्तक 'भारत आंतरिक इमरजेंसी 1975' का विमोचन किया. पुस्तक में 1975 से 1977 के आपातकाल, नागरिक अधिकारों पर पाबंदियों और उसके विरोध में हुए आंदोलनों का उल्लेख है.
-
 उत्तर प्रदेश30 Oct, 202610:52 AMUP: अब Character Verification के इंतजार में नहीं अटकेगी सरकारी नौकरी! योगी सरकार ने नियुक्ति प्रक्रिया में किया बड़ा बदलाव; जानें नए नियम
UP: पुलिस और संबंधित अधिकारियों को 30 दिन के भीतर सत्यापन रिपोर्ट उपलब्ध करानी होगी. इससे नियुक्ति प्रक्रिया में अनावश्यक देरी दूर करने के साथ अभ्यर्थियों को बार-बार पुलिस और प्रशासनिक कार्यालयों के चक्कर लगाने से राहत मिलेगी.
-
Advertisement
-
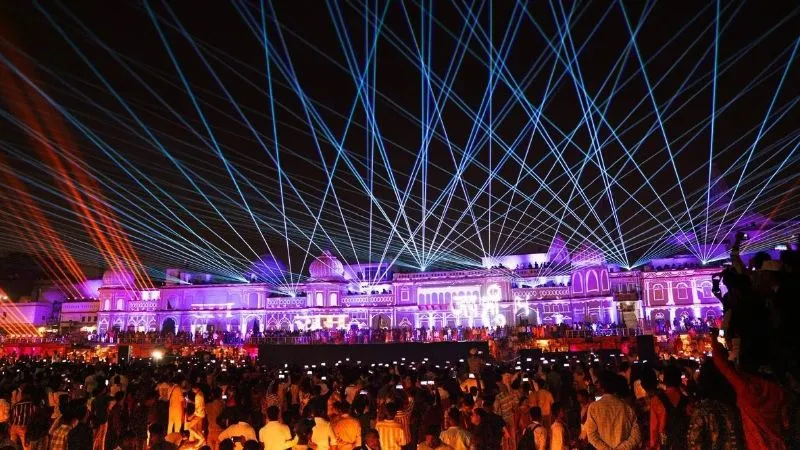 उत्तर प्रदेश30 Oct, 202610:40 AMयोगी सरकार की तैयारियों के बीच अयोध्या में दीपोत्सव का क्रेज, होटल और होम स्टे में बुकिंग फुल; पर्यटन कारोबार को मिला जबरदस्त बढ़ावा
अयोध्या में दसवें दीपोत्सव की तैयारियां अंतिम चरण में हैं. राम मंदिर, सरयू घाटों और सांस्कृतिक कार्यक्रमों को देखने के लिए पर्यटकों की आवाजाही बढ़ने की उम्मीद है. होटल और होम स्टे में बुकिंग बढ़ने से स्थानीय पर्यटन और कारोबारियों में भी उत्साह है.
-
 उत्तर प्रदेश30 Oct, 202610:36 AMयोगी सरकार का बड़ा तोहफा! चकबंदी विभाग में 1,544 कर्मचारियों की बल्ले-बल्ले, सालों पुराना प्रमोशन बैकलॉग खत्म
UP Consolidation Department: विभाग में पदोन्नति के माध्यम से कर्मचारियों और अधिकारियों को आगे बढ़ाने की दिशा में भी महत्वपूर्ण कदम उठाए गए हैं. निदेशालय के मुताबिक, विगत 8 वर्षों में कुल 1,544 पदोन्नतियां की गईं और पदोन्नति का बैकलॉग समाप्त कराया गया.
-
 उत्तर प्रदेश30 Oct, 202610:22 AMUP Expressway पर तेज रफ्तार वालों की शामत! 2 दिन में 6700 से ज्यादा चालान, 1.38 करोड़ का जुर्माना
UP Operation Safe Speed: उत्तर प्रदेश पुलिस के यातायात निदेशालय की ओर से प्रदेश के सभी एक्सप्रेसवे पर ‘ऑपरेशन सेफ स्पीड’ के तहत विशेष जांच अभियान चलाया गया.अभियान के दो चरणों में 6,777 वाहनों के चालान किए गए और कुल 1 करोड़ 38 लाख 32 हजार 500 रुपये का जुर्माना दर्ज किया गया.
-
 उत्तर प्रदेश30 Oct, 202610:08 AMराजनीतिक विचारधारा नहीं बनेगी सरकारी नौकरी में बाधा...यूपी में नियुक्ति विभाग ने अभ्यर्थियों के सत्यापन पर स्पष्ट किया रुख
यूपी में अब राजनीतिक विचारधारा के आधार पर किसी अभ्यर्थी को सरकारी नौकरी के लिए अयोग्य नहीं माना जाएगा. नियुक्ति विभाग ने इस संबंध में स्थिति स्पष्ट की है और भ्रामक व्याख्या से बचने की सलाह दी है.
-
 उत्तर प्रदेश30 Oct, 202609:59 AMUP के 2.24 करोड़ किसानों की बल्ले-बल्ले! PM मोदी जारी करेंगे किसान सम्मान निधि, खाते में आएंगे पैसे
PM Kisan Yojana: पीएम के एक क्लिक करते ही देश के 9.34 करोड़ किसानों के बैंक खाते में 18,680 से अधिक की राशि का हस्तांतरण होगा. वहीं उत्तर प्रदेश के 2.24 करोड़ से अधिक किसान लाभान्वित होंगे.
-
Advertisement